Início › Artigos › Segurança e Legislação
Segurança da informação: princípios e ferramentas
Conheça os pilares da segurança da informação, as ameaças, os mecanismos de proteção, as políticas de senha e as leis LGPD, Marco Civil e Lei 12.737/2012.
Notas de alunos, dados de pacientes, projetos de uma empresa, fotos pessoais e senhas de bancos: tudo isso é informação, e informação tem valor. Por isso ela é alvo de criminosos, sofre com falhas humanas e pode se perder por acidentes. A segurança da informação é o conjunto de práticas, regras e ferramentas que protege esse valor, e é responsabilidade de todos que usam um computador, não apenas do departamento de Tecnologia.
Neste artigo você vai aprender os pilares da segurança (confidencialidade, integridade, disponibilidade, autenticidade e não repúdio), a classificar a informação, reconhecer as ameaças mais comuns, conhecer os mecanismos de proteção (controle de acesso, criptografia, backup, firewall e antivírus), montar políticas de segurança e de senhas e entender as principais leis brasileiras sobre o tema: a LGPD, o Marco Civil da Internet e a Lei 12.737/2012.
Os pilares da segurança da informação
Todo o assunto se apoia em três pilares clássicos, conhecidos pela sigla CID (ou CIA, em inglês), e dois complementares.
- Confidencialidade: só quem tem autorização pode ver a informação. Exemplo: o boletim de um aluno só pode ser consultado pelo próprio aluno, pelos responsáveis e pela secretaria. A quebra desse pilar é o vazamento.
- Integridade: a informação não foi alterada de forma indevida. Exemplo: uma nota não pode ser modificada sem registro. A quebra é a adulteração.
- Disponibilidade: a informação está acessível a quem precisa, quando precisa. Exemplo: o sistema de matrículas deve funcionar no período de inscrição. A quebra é a indisponibilidade, causada por falhas, ataques ou desastres.
- Autenticidade: é possível comprovar quem é o autor ou a origem da informação, e que a pessoa é quem diz ser.
- Não repúdio (irretratabilidade): o autor de uma ação não pode negá-la depois, porque há provas, como registros (logs) e assinaturas digitais.
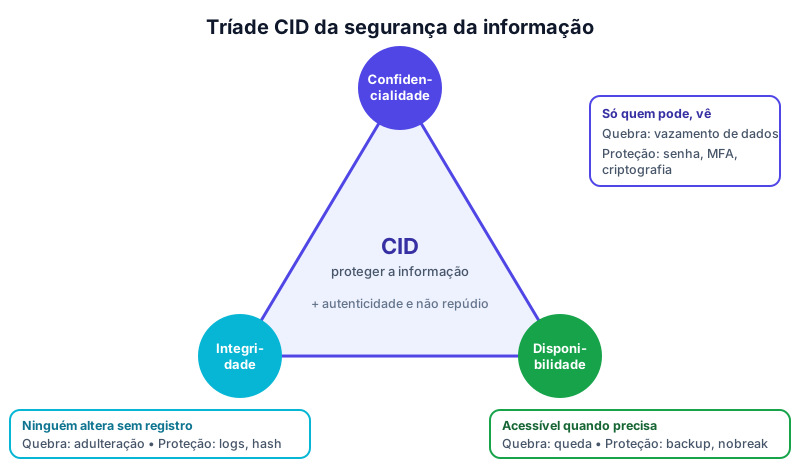
Esses pilares ajudam a analisar qualquer incidente: pergunte "qual pilar foi afetado?". Um ransomware que criptografa os arquivos de uma escola afeta a disponibilidade; se o criminoso também copia os dados e ameaça divulgá-los, afeta a confidencialidade.
Classificação da informação
Nem toda informação precisa do mesmo nível de proteção, e proteger tudo ao máximo é caro e atrapalha o trabalho. Por isso as organizações classificam a informação, e cada nível tem regras de acesso, armazenamento e descarte. Um modelo comum usa quatro níveis:
| Nível | Quem pode acessar | Exemplo |
|---|---|---|
| Pública | Qualquer pessoa | Calendário escolar, cardápio da cantina |
| Interna | Funcionários e alunos da instituição | Normas internas, lista de ramais |
| Confidencial | Grupos específicos, com autorização | Notas individuais, contratos, dados pessoais |
| Restrita | Poucas pessoas nominadas | Senhas administrativas, dados de saúde, estratégias |
Ameaças mais comuns
Uma ameaça é qualquer evento que possa causar dano à informação; uma vulnerabilidade é a fraqueza que permite que a ameaça tenha sucesso; o risco é a combinação da chance de acontecer com o impacto causado. As ameaças mais frequentes são:
- Malware (software malicioso): vírus, worms (que se espalham sozinhos pela rede), cavalos de troia, spyware (espiona), ransomware (sequestra os dados exigindo pagamento) e keyloggers (registram o que você digita).
- Phishing e engenharia social: golpes que enganam a pessoa, e não o computador, com e-mails, mensagens e ligações falsas que imitam bancos, órgãos públicos ou colegas e pedem senhas, códigos ou cliques em links. É, de longe, a porta de entrada mais comum.
- Ataques a senhas: tentativa de adivinhar senhas fracas (força bruta) ou uso de senhas vazadas em outros sites.
- Ataques de negação de serviço (DoS/DDoS): sobrecarregam um serviço para deixá-lo indisponível.
- Falhas de software não corrigidas: programas desatualizados com vulnerabilidades conhecidas.
- Ameaças internas: erro, descuido ou má-fé de pessoas com acesso legítimo, como um funcionário que envia uma planilha ao destinatário errado.
- Ameaças físicas: roubo de notebooks, incêndio, queda de energia, defeitos em discos.
Mecanismos de proteção
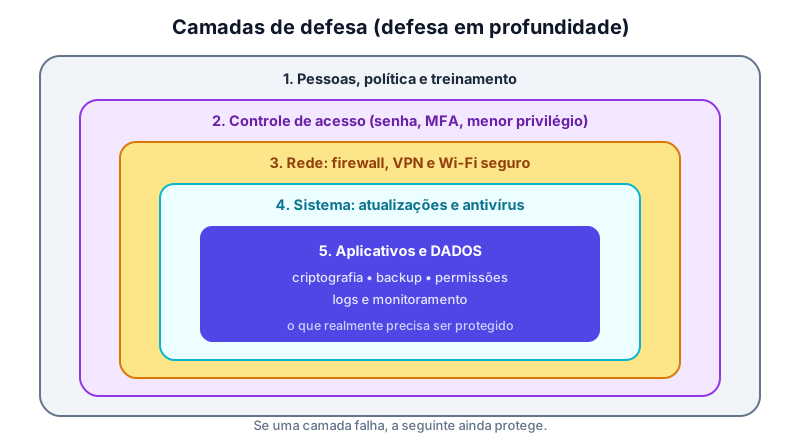
Não existe uma proteção única. A segurança é feita em camadas (defesa em profundidade): se uma barreira falha, a próxima ainda protege.
Controle de acesso
Envolve três etapas: identificação (quem você diz ser, o usuário), autenticação (prova de que é você, com algo que você sabe como uma senha, algo que você tem como o celular ou um token, ou algo que você é, como a biometria) e autorização (o que você pode fazer). Usar dois ou mais fatores (verificação em duas etapas, ou MFA) reduz muito o risco, porque a senha sozinha não basta. Aplique também o princípio do menor privilégio: cada pessoa recebe apenas as permissões de que precisa para o trabalho. No Linux, as permissões de arquivos (chmod, chown) e os usuários (id, whoami, sudo) fazem parte desse controle.
Criptografia
Transforma dados legíveis em um formato ilegível para quem não tem a chave. É usada em conexões (o cadeado do HTTPS), em arquivos e discos criptografados, em mensagens e em senhas armazenadas. Na criptografia simétrica, a mesma chave cifra e decifra; na assimétrica, há um par de chaves, uma pública e uma privada, e é a base das assinaturas digitais e dos certificados.
Backup
Protege a disponibilidade e a integridade: com cópias testadas e fora do local, um ataque de ransomware ou uma falha de disco deixam de ser uma catástrofe. Siga a regra 3-2-1 vista no artigo sobre licenças e backup.
Firewall
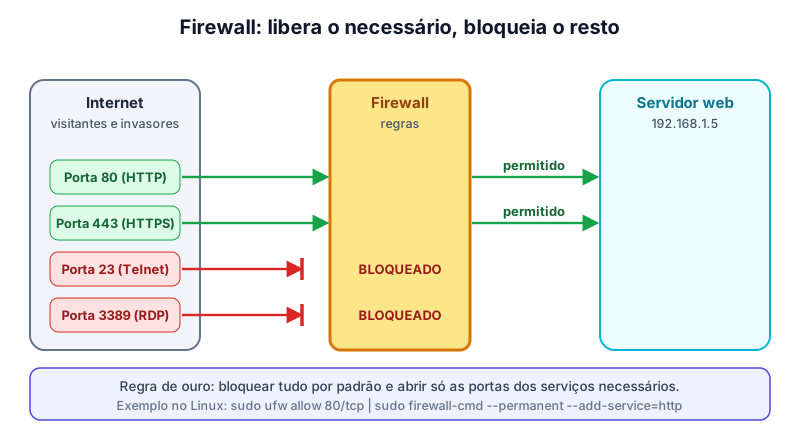
O firewall é um filtro que controla o tráfego que entra e sai de uma rede ou de um computador com base em regras (endereços, portas e protocolos). A prática recomendada é bloquear tudo por padrão e liberar apenas o que é necessário. Por exemplo, um servidor web precisa das portas 80 (HTTP) e 443 (HTTPS) abertas, e nada além disso.
Antivírus e atualizações
O antivírus (ou antimalware) detecta e remove códigos maliciosos por assinaturas e por comportamento; ele ajuda, mas não é infalível. Manter o sistema e os programas atualizados fecha as vulnerabilidades que os criminosos exploram, e é uma das medidas mais eficazes e baratas.
Políticas de segurança e de senhas
Uma política de segurança da informação é o documento da organização que define as regras: o que é permitido, o que é proibido, quem é responsável e quais as consequências do descumprimento. Uma boa política é clara, divulgada, treinada e revisada periodicamente. Parte dela trata das senhas. As orientações atuais valorizam o tamanho acima da complexidade forçada:
- prefira senhas longas, como uma frase de várias palavras, em vez de uma palavra curta com símbolos;
- nunca reutilize a mesma senha em serviços diferentes;
- use um gerenciador de senhas para guardar senhas únicas;
- ative a verificação em duas etapas onde houver;
- nunca compartilhe senhas por mensagem e troque-as imediatamente se houver suspeita de vazamento;
- troque as senhas padrão de roteadores, câmeras e impressoras, pois são conhecidas por todos.
Ferramentas do dia a dia
Entre as ferramentas que o técnico usa e recomenda estão: o antivírus e o firewall do sistema (Windows Defender e Firewall do Windows; ufw e firewall-cmd no Linux); gerenciadores de senhas; VPN, que cria um túnel criptografado em redes públicas; ferramentas de criptografia de disco; programas de backup; e comandos de verificação, como ss para ver as portas em escuta e systemctl para ver quais serviços estão ativos. Quanto menos serviços e portas ativos, menor a superfície de ataque.
Legislação brasileira
Três leis aparecem com frequência em segurança e privacidade. Este artigo é educativo e não substitui orientação jurídica.
Lei Geral de Proteção de Dados (LGPD, Lei 13.709/2018). Regula o tratamento de dados pessoais (informações que identificam ou podem identificar uma pessoa), por empresas, órgãos públicos e pessoas, em meios físicos ou digitais. O art. 6º lista os princípios, entre eles finalidade, adequação, necessidade, transparência, segurança, prevenção e responsabilização. A lei garante direitos ao titular, como saber que dados são tratados e corrigi-los, e criou a ANPD (Autoridade Nacional de Proteção de Dados). Entre as sanções administrativas, a multa simples pode chegar a 2% do faturamento da empresa no Brasil no último exercício, limitada a R$ 50 milhões por infração (art. 52). As sanções administrativas passaram a valer em agosto de 2021.
Marco Civil da Internet (Lei 12.965/2014). Estabelece princípios, garantias, direitos e deveres para o uso da internet no Brasil, como a neutralidade da rede, a proteção da privacidade e dos dados pessoais e a inviolabilidade das comunicações. Define também que os provedores de conexão devem guardar os registros de conexão por um ano, em sigilo e em ambiente seguro.
Lei 12.737/2012 (conhecida como "Lei Carolina Dieckmann"). Incluiu no Código Penal o art. 154-A, que torna crime invadir dispositivo informático de uso alheio, conectado ou não à internet, com o fim de obter, adulterar ou destruir dados ou instalar vulnerabilidades para obter vantagem ilícita. Com as mudanças da Lei 14.155/2021, a pena-base passou a ser de reclusão de 1 a 4 anos e multa, com aumentos em certos casos, como quando há prejuízo econômico.
Pratique no laboratório
Em uma VM Pinguim Linux, abra o terminal (Ctrl+Alt+T) e examine a superfície de ataque e as permissões:
whoami                     # quem é você neste sistema
id                         # usuário, grupos e permissões
ss -tuln                   # portas em escuta (serviços expostos)
sudo ufw status            # situação do firewall
sudo apt install apache2   # instala um servidor web (serviço novo)
systemctl status apache2   # o serviço está ativo?
sudo apt install curl      # o curl não vem instalado no Pinguim
curl http://localhost      # a página do servidor responde?
sudo ufw allow 80/tcp      # libera apenas a porta 80
ss -tuln                   # compare: apareceu a porta 80?
Na VM Cedro Linux, o firewall é o firewall-cmd: sudo firewall-cmd --permanent --add-service=http libera o serviço web. Depois, crie a sua própria página index.html, abra http://localhost no navegador e peça a outra VM que acesse o seu servidor, observando o que o firewall permite e bloqueia. Por fim, em um terminal, rode python3 -m http.server 8000 e confira a diferença de exposição ao usar também a opção --bind 127.0.0.1.
Resumo
- Os pilares são confidencialidade, integridade, disponibilidade, mais autenticidade e não repúdio.
- A informação pode ser classificada em pública, interna, confidencial e restrita.
- Ameaças comuns: malware, phishing, ataques a senhas, negação de serviço, falhas de software, ameaças internas e físicas.
- Proteja em camadas: controle de acesso (com MFA e menor privilégio), criptografia, backup, firewall, antivírus e atualizações.
- Senhas devem ser longas, únicas e guardadas em um gerenciador; use verificação em duas etapas.
- Leis: LGPD (13.709/2018) protege dados pessoais; Marco Civil (12.965/2014) define direitos e deveres na internet; Lei 12.737/2012 criminaliza a invasão de dispositivos.
Teste seus conhecimentos
- Um ransomware criptografou todos os arquivos da escola. Qual pilar da segurança foi diretamente afetado? Que mecanismo teria ajudado a recuperar os dados?
- Explique a diferença entre autenticação e autorização com um exemplo.
- Por que um servidor web deve ter apenas as portas 80 e 443 abertas ao público?
- Cite dois direitos do titular de dados garantidos pela LGPD e uma obrigação de quem trata dados pessoais.