Início › Artigos › Usuários e Permissões
Linux: usuários, grupos e o uso correto do sudo
Entenda root, usuários comuns, contas de serviço, os arquivos passwd, shadow e group e como o sudo concede poderes de administrador de forma segura no Linux.
Todo programa que roda em um computador age em nome de alguém: você, outro usuário ou o próprio sistema. Essa ideia, a de que cada ação tem um dono, é a base de toda a segurança do Linux. É por causa dela que um programa baixado da internet não consegue, sozinho, apagar o sistema, e é por causa dela que existe o sudo.
Neste artigo você vai conhecer os tipos de conta do Linux, os arquivos em que usuários e grupos ficam registrados, os comandos para consultar quem você é e o que pode fazer, e a forma correta de usar o sudo sem transformar o sistema em um alvo fácil.
O que é um usuário no Linux
Para o Linux, um usuário é um número (o UID, user identifier) associado a um nome, uma pasta pessoal e um programa de login. O nome é uma conveniência para humanos; internamente, tudo é comparado por número. Os usuários se dividem em três tipos:
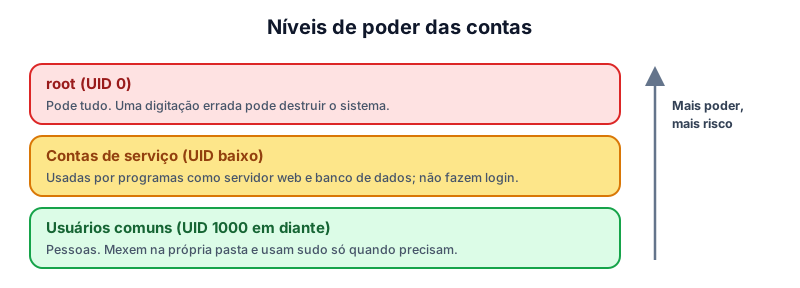
- root (UID 0): o superusuário. Não sofre nenhuma restrição de permissão. Uma digitação errada feita como root pode apagar o sistema.
- Contas de serviço: criadas pelo sistema para rodar programas como servidor web, banco de dados e impressão. Têm UID baixo e normalmente não permitem login. Se o programa for invadido, o estrago fica limitado ao que aquela conta pode fazer.
- Usuários comuns (UID a partir de 1000): as pessoas. Cada uma tem sua pasta em
/homee só mexe no que é seu.
Grupos: permissões para vários de uma vez
Um grupo é um conjunto de usuários. Em vez de dar permissão a cada pessoa, você a concede a um grupo e coloca as pessoas dentro dele. Todo arquivo tem um dono e um grupo (como vimos no artigo sobre permissões), e cada usuário pertence a um grupo principal e a quantos grupos secundários forem necessários.
Exemplos comuns: o grupo sudo (no Pinguim/Ubuntu) ou wheel (no Cedro/CentOS) reúne quem pode usar o sudo; o grupo lp controla a impressora; o grupo docker permite usar contêineres. Entrar em um grupo é, portanto, ganhar um poder, e deve ser feito com consciência.
Onde ficam as contas: passwd, shadow e group
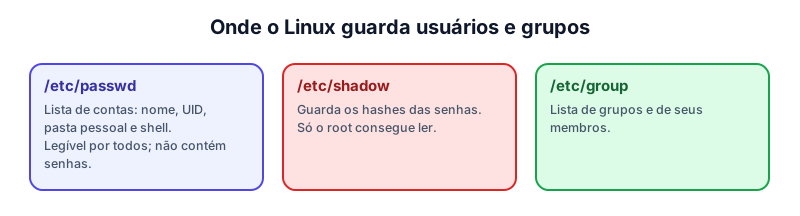
Os usuários e grupos ficam registrados em três arquivos de texto em /etc:
| Arquivo | O que guarda | Quem lê |
|---|---|---|
/etc/passwd | Nome, UID, grupo principal, pasta pessoal e shell de cada conta | Todos |
/etc/shadow | Hashes das senhas e prazos de validade | Somente o root |
/etc/group | Nomes dos grupos e lista de membros | Todos |
Apesar do nome, o passwd não guarda senhas desde que o shadow foi criado. Separar os hashes em um arquivo restrito dificulta que um usuário comum copie as senhas e tente quebrá-las. Cada linha do passwd tem campos separados por dois-pontos, por exemplo: aluno:x:1000:1000:Aluno:/home/aluno:/bin/bash, em que o x indica que a senha está no shadow.
Consultando quem você é
Alguns comandos mostram a sua identidade no sistema:
whoami        # o nome do usuário atual
id            # UID, grupo principal e todos os grupos
hostname      # o nome da máquina
su - ana      # troca para o usuário ana (pede a senha dela)
passwd        # troca a sua própria senha
O comando id é muito informativo: ele lista o seu UID e os grupos de que você participa. Se o grupo sudo ou wheel aparecer ali, você tem autorização para usar o sudo.
O que é o sudo e por que ele existe
Trabalhar o tempo todo como root é perigoso: qualquer erro ou programa malicioso tem poder total. O sudo (superuser do) resolve isso: você trabalha como usuário comum e, apenas quando necessário, pede a execução de um comando com poderes de administrador.
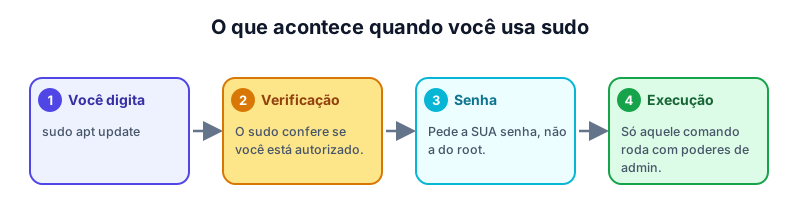
sudo apt update           # atualiza a lista de pacotes (exige admin)
sudo systemctl restart ssh
sudo -l                   # lista o que você pode executar com sudo
Detalhes que costumam surpreender os iniciantes:
- O
sudopede a sua senha, e não a do root. Assim, a conta root nem precisa ter senha utilizável. - A autorização lembra por alguns minutos, e depois pede de novo.
- Cada uso do
sudofica registrado em log, dizendo quem executou o quê. Isso dá rastreabilidade, algo que não existe quando várias pessoas compartilham a senha do root. - Quem decide quem pode usá-lo é o arquivo
/etc/sudoers, que deve ser editado com o comandovisudo, que verifica a sintaxe antes de salvar.
Boas práticas com o sudo
O sudo é uma ferramenta de precisão, não uma muleta. Algumas regras de bolso:
- Use apenas quando o sistema exigir. Se um comando funciona sem
sudo, não coloque. - Releia o comando antes de apertar Enter.
sudo rm -rfcom um erro de digitação é um desastre. - Não rode programas desconhecidos com sudo. Eles passariam a ter poder total.
- Não compartilhe senhas. Cada pessoa deve ter a própria conta, para que os registros façam sentido.
- Evite abrir um shell de root permanente (
sudo -iousu -) sem necessidade, e saia comexitquando terminar.
Criando e removendo usuários
Quem administra um servidor precisa criar contas. Em muitas distribuições, os comandos principais são:
sudo adduser ana                 # cria a conta (Debian/Ubuntu) e pergunta a senha
sudo usermod -aG sudo ana        # coloca "ana" no grupo sudo (use -a para NÃO tirar dos outros)
sudo passwd ana                  # define ou troca a senha de ana
sudo userdel -r ana              # remove a conta e a pasta pessoal
A opção -a do usermod -aG é fundamental: sem ela, o comando substitui todos os grupos secundários do usuário pelo que você informou. Quando um funcionário sai da empresa, o ideal é desativar a conta antes de apagá-la, para preservar os arquivos e os registros até confirmar que nada mais é necessário.
Senhas das contas: validade e bloqueio
Além de criar contas, o administrador controla o ciclo de vida das senhas. O comando passwd -l ana bloqueia a conta de ana (útil quando alguém se afasta temporariamente), e passwd -u ana a desbloqueia. O comando chage define prazos de validade e avisos de expiração. Políticas assim fazem parte da gestão de perfis de usuário que você verá no artigo sobre perfis e menor privilégio: contas esquecidas e sem dono são uma das portas de entrada preferidas dos invasores.
Pratique no laboratório
No Pinguim Linux, abra o terminal e investigue a sua identidade:
whoami
id
hostname
cat /etc/passwd
cat /etc/group
cat /etc/shadow            # o que acontece? Por quê?
sudo cat /etc/shadow       # agora funciona?
sudo apt update
Compare o resultado dos dois cat /etc/shadow. A diferença mostra, na prática, a barreira entre usuário comum e administrador, e por que o sudo é a ponte controlada entre os dois.
Resumo
- Todo programa roda em nome de um usuário, identificado por um número (UID).
- Há três tipos de conta: root, contas de serviço e usuários comuns.
- Usuários e grupos ficam em
/etc/passwde/etc/group; os hashes das senhas ficam em/etc/shadow, que só o root lê. - O sudo concede poderes de administrador a um comando por vez, com a senha do próprio usuário e com registro em log.
- Use o
sudosó quando necessário, releia o comando e mantenha uma conta por pessoa.
Referências
- NEMETH, E. et al. UNIX and Linux System Administration Handbook. 5. ed. Boston: Addison-Wesley, 2017. Disponível em: https://www.admin.com/.
- Linux man-pages project. sudo(8), passwd(5), shadow(5), group(5). Disponível em: https://man7.org/linux/man-pages/.
- Debian Administrator's Handbook. Raphaël Hertzog e Roland Mas. Disponível em: https://debian-handbook.info/.
Teste seus conhecimentos
Para refletir
- Por que uma conta de serviço, como a do servidor web, não deve ser capaz de fazer login?
- Quais são as vantagens de cada pessoa ter uma conta própria em vez de compartilhar a do administrador?