Início › Artigos › Segurança e Legislação
Autenticação em dois fatores (2FA): proteja suas contas
Entenda a autenticação em dois fatores, seus tipos e métodos (app autenticador, SMS, chave de segurança) e como ativá-la para proteger contas mesmo com senha vazada.
Por melhor que seja uma senha, ela tem uma fraqueza: é apenas um segredo, e segredos podem vazar, ser descobertos ou ser entregues por engano em uma página falsa. Quando isso acontece, quem tiver a senha entra na conta como se fosse você. A autenticação em dois fatores (2FA) resolve exatamente esse problema, acrescentando uma segunda barreira que a senha sozinha não consegue vencer.
Neste artigo você vai entender o que são os fatores de autenticação, como funciona o código que muda a cada 30 segundos, quais são os métodos disponíveis do mais forte ao mais fraco e como ativá-lo sem se trancar para fora da própria conta. É uma das medidas que mais reduzem o risco de invasão, e uma das mais simples de adotar.
O que é autenticar
Autenticar é provar quem você é para um sistema. Existem três tipos de coisas que podemos usar como prova, chamados de fatores:
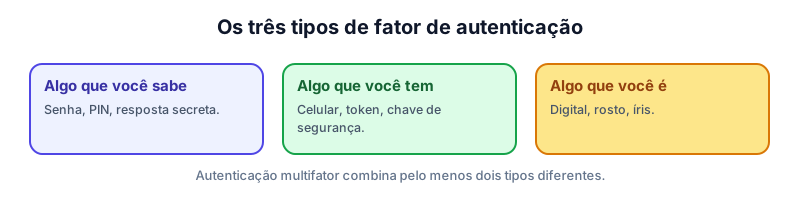
- Algo que você sabe: uma senha, um PIN, uma resposta secreta.
- Algo que você tem: um celular, um cartão, um token ou uma chave de segurança física.
- Algo que você é: uma característica do seu corpo, como a digital, o rosto ou a íris (biometria).
Uma conta protegida só por senha usa um único fator. Na autenticação multifator (MFA), e no caso mais comum, de dois fatores (2FA), o sistema exige pelo menos dois tipos diferentes. Atenção: duas senhas, ou uma senha e uma pergunta secreta, não formam dois fatores, pois ambas são "algo que você sabe". A força vem da combinação de categorias diferentes: para entrar, o invasor precisaria ter a sua senha e o seu celular.
Como funciona na prática
O fluxo costuma ser sempre o mesmo:
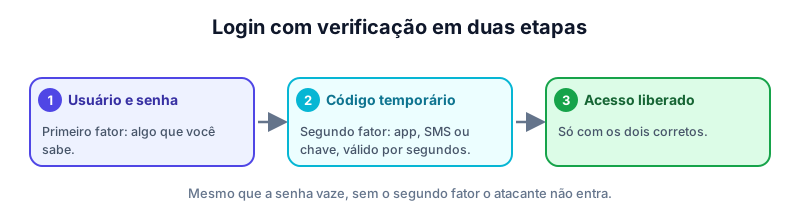
- Você digita o usuário e a senha (primeiro fator).
- O sistema pede um código temporário, ou uma confirmação em um dispositivo seu (segundo fator).
- Só com os dois corretos o acesso é liberado.
O ganho de segurança é grande. Se um atacante descobre a sua senha por vazamento, por força bruta ou por phishing, ele ainda não consegue entrar, porque não tem o segundo fator. Estudos de grandes empresas de tecnologia indicam que ativar um segundo fator bloqueia a imensa maioria dos ataques automáticos a contas.
Os métodos de segundo fator
Nem todos os métodos são igualmente seguros. Do mais forte ao mais fraco:
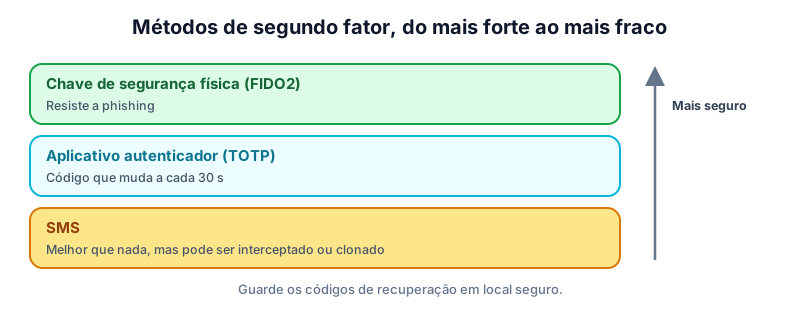
Chaves de segurança físicas (FIDO2)
São pequenos dispositivos USB ou NFC que você conecta ou aproxima para confirmar o login. Além de fortes, resistem ao phishing: a chave só responde ao site verdadeiro, então uma página falsa não consegue obter a confirmação. Têm custo e exigem cuidado para não perder, por isso é recomendável ter uma chave reserva.
Aplicativos autenticadores (TOTP)
Aplicativos como o Google Authenticator, o Microsoft Authenticator e vários gerenciadores de senhas geram um código de 6 dígitos que muda a cada 30 segundos. Ao ativar o 2FA, o site mostra um QR code que "ensina" ao aplicativo um segredo compartilhado. Daí em diante, o aplicativo e o servidor calculam o mesmo código a partir desse segredo e do horário, sem precisar de internet no momento do uso. É um método muito bom, gratuito e prático.
Notificações no aplicativo (push)
O serviço envia uma pergunta ao seu celular ("Foi você tentando entrar?") e você toca em Aprovar. É cômodo, mas existe o golpe da fadiga de aprovação: o atacante dispara pedidos sem parar até que a vítima, cansada, aprova um por engano. Nunca aprove um pedido que você não iniciou.
Código por SMS
O sistema envia um código por mensagem de texto. É melhor do que não ter nenhum segundo fator, mas é o mais frágil: o número pode ser clonado (SIM swap, quando o golpista convence a operadora a transferir seu número), as mensagens podem ser interceptadas e o código pode ser entregue a um golpista por telefone. Use SMS apenas se nenhuma outra opção estiver disponível.
Biometria
A digital ou o rosto são práticos para desbloquear o celular e confirmar ações. Têm uma particularidade: não podem ser trocados se vazarem, ao contrário de uma senha. Por isso, em geral são usados como um complemento localizado no dispositivo, e não como o único fator em um serviço remoto.
| Método | Facilidade | Segurança | Resiste a phishing? |
|---|---|---|---|
| Chave de segurança | Média | Muito alta | Sim |
| App autenticador (TOTP) | Alta | Alta | Não |
| Notificação push | Muito alta | Média | Não |
| SMS | Muito alta | Baixa a média | Não |
Onde ativar primeiro
Nem todas as contas têm o mesmo valor. Comece pelas mais críticas:
- E-mail principal: é a chave de recuperação de todas as outras contas.
- Bancos e carteiras digitais.
- Gerenciador de senhas.
- Redes sociais e mensageiros (para evitar o sequestro de contas e os golpes de pedido de dinheiro em seu nome).
- Contas de trabalho, escola e armazenamento em nuvem.
- Contas de desenvolvedor (como repositórios de código), que podem expor projetos inteiros.
Procure nas configurações de segurança por "verificação em duas etapas", "autenticação de dois fatores" ou "login em duas etapas".
Cuidados para não se trancar para fora
O 2FA protege, mas também cria o risco de perder o acesso se você perder o celular. Para evitar:
- Guarde os códigos de recuperação (códigos de uso único que o serviço mostra ao ativar o 2FA) impressos ou em um local seguro e offline.
- Cadastre mais de um método, como um aplicativo e uma chave de segurança.
- Ao trocar de celular, transfira os códigos do autenticador antes de apagar o aparelho antigo.
- Mantenha o número e o e-mail de recuperação atualizados.
- Não compartilhe os códigos com ninguém: nenhuma empresa séria pede o seu código de verificação por telefone, mensagem ou e-mail.
2FA em sistemas e servidores
O mesmo princípio vale para o acesso a sistemas. Em servidores, o acesso por SSH pode exigir uma chave privada (algo que você tem) e uma senha ou frase de proteção (algo que você sabe). Em ambientes corporativos, o acesso remoto, a VPN e os painéis administrativos costumam exigir MFA. Nas contas com mais poder, o segundo fator é praticamente obrigatório, pois uma conta de administrador roubada é um desastre.
Limitações: o 2FA não é uma bala de prata
O segundo fator eleva muito a segurança, mas não elimina todos os riscos. Páginas de phishing sofisticadas podem pedir e repassar o código em tempo real. Programas maliciosos no próprio celular podem ler mensagens e notificações. E um cookie de sessão roubado pode permitir o acesso sem o login. Por isso, o 2FA deve ser combinado com os outros hábitos: senhas únicas, sistema atualizado, atenção a links e dispositivos protegidos.
Pratique no laboratório
No laboratório, você pode simular o raciocínio do 2FA observando como o Linux trata o acesso:
whoami
sudo whoami
su
ls -la ~
Após cada comando, classifique o que foi usado como prova: algo que você sabe (a senha do sudo), algo que você tem (uma chave) ou algo que você é. Depois, faça uma lista das suas dez contas mais importantes, indique quais já têm 2FA e qual método usam. Ative o 2FA em ao menos duas delas esta semana, começando pelo e-mail.
Resumo
- Os três fatores são algo que você sabe, algo que você tem e algo que você é; o 2FA combina dois tipos diferentes.
- Mesmo que a senha vaze, sem o segundo fator o atacante não entra.
- Do mais forte ao mais fraco: chave de segurança (FIDO2), app autenticador (TOTP), notificação push e SMS.
- Ative primeiro no e-mail, nos bancos e no gerenciador de senhas; guarde os códigos de recuperação.
- Nunca informe o código de verificação a ninguém: é um golpe clássico.
Referências
- NIST. Special Publication 800-63B: Authentication and Lifecycle Management. Disponível em: https://pages.nist.gov/800-63-3/sp800-63b.html.
- FIDO Alliance. FIDO2: Web Authentication. Disponível em: https://fidoalliance.org/fido2/.
- CERT.br. Cartilha de Segurança para Internet: Verificação em duas etapas. Disponível em: https://cartilha.cert.br/.
Teste seus conhecimentos
Para refletir
- Se você perdesse o celular hoje, conseguiria entrar nas suas contas mais importantes? O que prepararia antes?
- Por que ativar o 2FA primeiro no e-mail principal traz o maior ganho de segurança?