Início › Artigos › Segurança e Legislação
Senhas fortes e gerenciadores de senhas
Aprenda o que torna uma senha forte, como ela é atacada (força bruta, dicionário, vazamentos) e como um gerenciador de senhas resolve o problema de memorizar.
A senha é a chave da sua vida digital: do e-mail ao banco, das redes sociais ao sistema da escola. Ao mesmo tempo, é a chave mais mal cuidada. Pesquisas sobre vazamentos mostram, ano após ano, que as senhas mais usadas do mundo continuam sendo sequências como 123456, senha e qwerty. Para quem ataca, isso é um presente.
Neste artigo você vai entender por que algumas senhas resistem e outras caem em segundos, como os atacantes realmente funcionam, o que as recomendações modernas dizem (e que contrariam vários hábitos antigos) e como um gerenciador de senhas permite ter uma senha forte e diferente para cada serviço sem precisar decorar nenhuma delas.
Como as senhas são atacadas
Antes de proteger, é preciso saber do que se está protegendo. Os ataques mais comuns são estes:
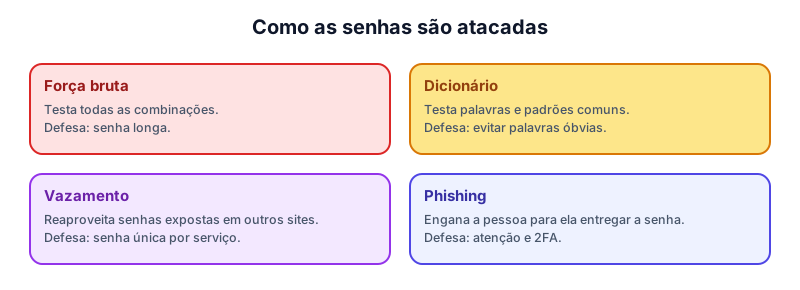
- Força bruta: o programa tenta todas as combinações possíveis, uma após a outra. Quanto mais longa e variada a senha, mais tempo isso leva.
- Ataque de dicionário: em vez de tentar tudo, testa listas de palavras, nomes, datas e padrões comuns (
maria2024,Brasil@123). É muito mais rápido, porque as pessoas são previsíveis. - Vazamento e reaproveitamento (credential stuffing): quando um site é invadido e as senhas vazam, os criminosos testam os mesmos e-mails e senhas em dezenas de outros serviços. Quem repete a senha em vários lugares cai como dominó.
- Phishing: o atacante não adivinha nada, simplesmente engana você para que a digite em uma página falsa (assunto de um artigo próprio).
- Observação e keyloggers: ver você digitando ou usar um programa espião que registra o teclado.
Repare que, em três desses cinco casos, a complexidade da senha não ajuda: se a senha vazou ou foi entregue, não importa quão difícil ela era. Por isso, a unicidade (uma senha diferente para cada serviço) é tão importante quanto a força.
Como um site guarda a sua senha
Um serviço bem projetado não guarda a sua senha. Ele guarda apenas o hash dela: uma "impressão digital" matemática que não pode ser revertida (veremos no artigo de criptografia). Quando você faz login, o sistema calcula o hash do que você digitou e compara com o guardado. Se um atacante rouba a base, em vez das senhas, leva os hashes, e precisa testar milhões de palavras para descobrir quais correspondem. Senhas fracas caem rapidamente, e senhas longas e aleatórias resistem. Por isso, um mesmo vazamento revela as senhas simples de milhares de pessoas, mas não as boas.
O que torna uma senha forte
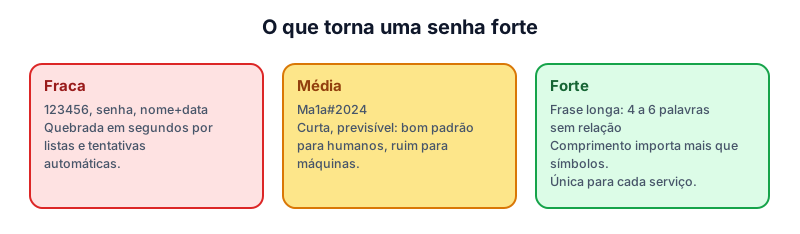
A força de uma senha vem de duas qualidades: ser difícil de adivinhar e ser única. As recomendações atuais, como as do NIST e as da Cartilha de Segurança do CERT.br, destacam:
- Comprimento antes de complexidade. Uma frase longa vale muito mais do que uma senha curta cheia de símbolos.
cavalo-bateria-grampo-nuvemé mais forte e mais fácil de lembrar do queP@ssw0rd!. - Imprevisibilidade. Evite nomes, datas de aniversário, times, placas de carro e trocas óbvias (
apor@,opor0), que os atacantes já conhecem. - Unicidade. Uma senha diferente para cada conta, principalmente e-mail e banco.
- Sem relação pessoal. Nada que um conhecido ou as redes sociais revelem sobre você.
- Troca somente quando necessário. Obrigar trocas periódicas faz as pessoas criarem variações previsíveis (
Senha1,Senha2). A recomendação moderna é trocar quando houver suspeita de vazamento.
Uma tabela ajuda a ver o efeito do comprimento:
| Tipo de senha | Exemplo | Resistência a ataque automático |
|---|---|---|
| 6 caracteres, só minúsculas | abcdef | Segundos |
| 8 caracteres, com símbolos comuns | Ma1a#202 | Horas a dias |
| Frase de 4 palavras aleatórias | ponte-lanterna-seco-trem | Séculos, na prática |
| Gerada por um gerenciador, 20+ caracteres | (aleatória) | Praticamente inviolável |
Os números exatos variam com o poder do atacante e o método de armazenamento, mas a lição é estável: cada caractere a mais multiplica a dificuldade.
Erros que enfraquecem qualquer senha
- Reutilizar a mesma senha em vários serviços.
- Anotar em papel colado no monitor ou em arquivos como
senhas.txt. - Compartilhar por mensagem ou e-mail.
- Usar o mesmo padrão com um número ao final (
Escola1,Escola2). - Responder a perguntas secretas com dados que outras pessoas conhecem (nome da mãe, cidade natal).
- Digitar a senha em computador público ou rede desconhecida sem necessidade.
- Aceitar senhas padrão de roteadores e câmeras (como
admin/admin).
Gerenciadores de senhas
Ninguém consegue decorar dezenas de senhas longas e diferentes. É aí que entra o gerenciador de senhas: um programa que guarda todas as suas senhas em um cofre criptografado, protegido por uma única senha mestra.
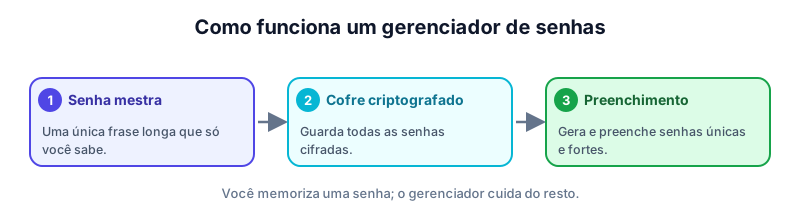
Os benefícios são grandes:
- Você memoriza uma frase longa e forte, e o programa cuida do resto.
- Ele gera senhas aleatórias e únicas para cada serviço.
- Preenche automaticamente os formulários e só o faz no site correto, o que ajuda a perceber páginas falsas, pois o gerenciador não reconhece um endereço diferente do original.
- Pode alertar sobre senhas fracas, repetidas ou vazadas.
- Sincroniza entre o computador e o celular.
Existem opções gratuitas e pagas, incluindo gerenciadores integrados a navegadores e sistemas operacionais e programas de código aberto. Ao escolher, prefira soluções reconhecidas, com criptografia de ponta a ponta e boa reputação, e evite aplicativos desconhecidos.
Como qualquer ferramenta, há cuidados: a senha mestra deve ser excelente (uma frase longa que só você sabe), e é essencial ativar a autenticação em dois fatores no próprio gerenciador, tema do próximo artigo. Também convém guardar uma cópia de recuperação em local seguro, porque, se você esquecer a senha mestra, ninguém consegue recuperar o cofre, nem o fabricante.
Senhas no mundo dos sistemas
Em sistemas operacionais, as senhas das contas locais também são guardadas como hashes: no Windows, no banco SAM; no Linux, no arquivo /etc/shadow, legível apenas pelo administrador (como vimos no artigo sobre usuários e grupos). Algumas boas práticas de administração:
- Exija senhas fortes nas contas de todos os usuários e bloqueie contas após várias tentativas erradas.
- Nunca compartilhe contas: cada pessoa deve ter a sua, para saber quem fez o quê.
- Não coloque senhas em scripts nem em linhas de comando visíveis no histórico.
- Desative contas com senhas padrão ou obrigue a troca no primeiro acesso.
- Use chaves SSH no lugar de senhas em servidores, quando possível.
Se a sua senha vazou
- Troque imediatamente a senha do serviço afetado.
- Troque também em todos os lugares onde você usava a mesma senha.
- Ative a autenticação em dois fatores.
- Revise a atividade da conta: logins, dispositivos conectados e mensagens enviadas.
- Desconfie de mensagens que se aproveitem do vazamento.
Serviços como o Have I Been Pwned permitem verificar se um e-mail aparece em vazamentos conhecidos, o que ajuda a saber que senhas precisam ser trocadas.
Pratique no laboratório
No Pinguim Linux, observe como o sistema trata senhas:
whoami
ls -l /etc/passwd /etc/shadow
cat /etc/passwd
sudo cat /etc/shadow
Compare as permissões dos dois arquivos: por que /etc/shadow é mais restrito? Em seguida, crie três frases-senha de quatro palavras que você consiga memorizar e avalie cada uma: tem relação pessoal? É fácil de adivinhar? Seria única para cada serviço? Se tiver acesso a um gerenciador de senhas, gere uma senha de 20 caracteres e compare.
Resumo
- As senhas são atacadas por força bruta, dicionário, vazamentos reaproveitados e phishing.
- Uma senha forte é longa, imprevisível e única; frases de várias palavras superam senhas curtas cheias de símbolos.
- Sites sérios guardam apenas o hash da senha, e por isso senhas fracas ainda são descobertas em vazamentos.
- Reutilizar senhas é o erro mais perigoso: um vazamento compromete todas as contas.
- Um gerenciador de senhas com senha mestra forte e autenticação em dois fatores resolve o problema de memorização.
Referências
- NIST. Special Publication 800-63B: Digital Identity Guidelines. Disponível em: https://pages.nist.gov/800-63-3/sp800-63b.html.
- STALLINGS, W. Segurança de Computadores: princípios e práticas. 2. ed. Rio de Janeiro: Elsevier, 2012.
- CERT.br. Cartilha de Segurança para Internet: Contas e senhas. Disponível em: https://cartilha.cert.br/.
Teste seus conhecimentos
Para refletir
- Quantas das suas contas usam a mesma senha? O que aconteceria se uma delas vazasse?
- Por que as recomendações modernas desaconselham a troca obrigatória e periódica de senhas?