Início › Artigos › Segurança e Legislação
Checklist de segurança do sistema operacional (hardening)
Reúna tudo em um checklist de hardening para Windows e Linux: contas, atualizações, rede, dados e monitoramento, com a tríade CID e a defesa em profundidade.
Ao longo desta série, você viu peças isoladas: permissões, usuários, senhas, 2FA, firewall, criptografia, malware, phishing, backup, logs e SSH. Cada uma, sozinha, ajuda um pouco. Juntas, e organizadas em uma rotina, formam o que os profissionais chamam de hardening: o "endurecimento" de um sistema, ou seja, o processo de reduzir sua superfície de ataque e deixá-lo mais difícil de comprometer.
Este artigo é um mapa e um checklist. Ele não traz muitos comandos novos: reúne, em uma sequência prática, o que você aprendeu, para aplicar em um computador pessoal, no laboratório da escola ou em um servidor. Antes, uma revisão do que a segurança da informação procura proteger, e depois a lista de verificação em cada área.
O que estamos protegendo: a tríade CID
A segurança da informação gira em torno de três objetivos, conhecidos como tríade CID (ou CIA, em inglês):
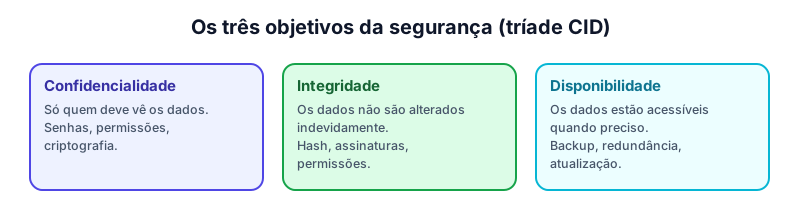
- Confidencialidade: só as pessoas autorizadas acessam a informação. Medidas: senhas, 2FA, permissões, criptografia.
- Integridade: a informação não é alterada de forma indevida ou acidental. Medidas: permissões de gravação, hash, assinaturas, logs.
- Disponibilidade: a informação e os sistemas funcionam quando necessário. Medidas: backup, atualizações, redundância e proteção contra ataques que derrubam serviços.
Toda medida de segurança deve poder ser explicada em termos de pelo menos um desses três objetivos. Quando uma proteção parece "chata", pergunte: qual desses três ela defende?
Defesa em profundidade
Nenhuma medida é perfeita. Por isso, a estratégia é a defesa em profundidade: várias camadas independentes, de modo que, se uma falhar, as outras ainda protejam. Pense em um castelo, com fosso, muralha, portões, guardas e um cofre no centro. Em um computador, as camadas são: pessoas (atenção), contas (menor privilégio), sistema (atualizações), rede (firewall e serviços mínimos), dados (criptografia e backup) e monitoramento (logs).
O checklist
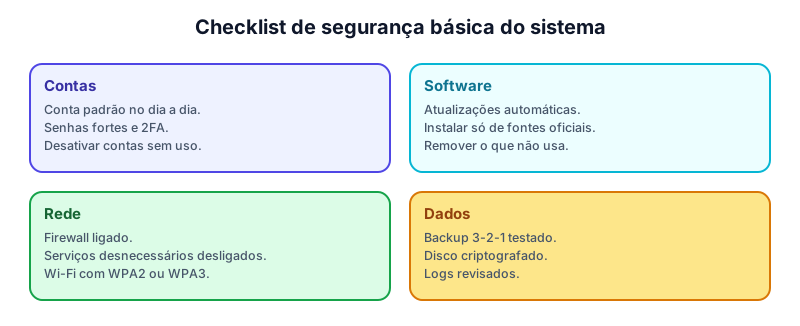
1. Contas e acesso
- Uso uma conta padrão no dia a dia e a de administrador só quando necessário (artigo sobre menor privilégio).
- Cada pessoa tem sua conta individual; não há contas compartilhadas nem sem senha.
- Senhas fortes e únicas, guardadas em um gerenciador de senhas (artigo sobre senhas).
- Autenticação em dois fatores ativada no e-mail, no banco, na nuvem e no gerenciador (artigo sobre 2FA).
- Contas inativas ou de ex-usuários estão desativadas; a conta de convidado está desligada.
- Senhas padrão de fábrica (roteador, câmeras, impressoras) foram trocadas.
- No Linux, o login direto do root está desativado, e o
sudoé restrito a quem precisa.
2. Sistema e software
- O sistema operacional e os programas recebem atualizações automáticas.
- Instalo programas apenas de fontes oficiais; evito software pirata e leio os instaladores (desmarcando os extras).
- Removi programas e serviços que não uso.
- Há um antivírus ativo (o Microsoft Defender no Windows já atende a maioria dos casos) e atualizado.
- A execução automática de mídias removíveis está desativada.
- Tenho o hábito de verificar a extensão dos arquivos antes de abri-los.
- Os navegadores estão atualizados, com poucas extensões, todas de fontes confiáveis.
3. Rede e serviços
- O firewall está ligado e configurado para negar por padrão (artigo sobre firewall).
- Apenas os serviços necessários estão ativos (
systemctl list-units --type=service;net start) e iniciam só quando preciso. - Verifico regularmente as portas abertas (
ss -tulnno Linux;netstat -anno Windows) e reconheço cada uma. - O Wi-Fi usa WPA2 ou WPA3 com senha forte; o roteador tem senha de administração trocada e firmware atualizado.
- Em redes públicas, uso o perfil de rede Público e, se possível, uma VPN.
- O acesso remoto (SSH, RDP) usa chaves ou 2FA, é restrito por firewall e não está exposto à toa (artigo sobre SSH).
4. Dados
- Tenho backup 3-2-1, com uma cópia offline, e já testei a restauração (artigo sobre backup).
- O disco é criptografado (BitLocker no Windows, LUKS no Linux), principalmente em notebooks (artigo sobre criptografia).
- Os arquivos sensíveis têm permissões mínimas (
icacls,chmod) e ficam fora de pastas compartilhadas por engano. - Sei onde estão os dados importantes e quem tem acesso a eles.
- Os dispositivos descartados são apagados com segurança.
5. Monitoramento e resposta
- Os logs estão ativos e são revisados (artigo sobre logs).
- O relógio do sistema está sincronizado, para cruzar registros.
- Sei o que fazer em caso de incidente: desconectar, preservar evidências, avisar a TI, trocar senhas e restaurar.
- Tenho a lista de contatos de emergência (banco, provedor, equipe de segurança).
6. Pessoas
- Desconfio de mensagens com urgência, ameaça ou promessa exagerada (artigo sobre phishing).
- Confirmo por outro canal pedidos incomuns de dinheiro, senhas ou códigos.
- Nunca informo códigos de verificação a ninguém.
- Participo de treinamentos e atualizo meus conhecimentos.
- Denuncio tentativas de golpe, sem medo ou vergonha.
Priorizando: por onde começar
Em um primeiro momento, fazer tudo pode ser desanimador. Uma boa ordem, do maior retorno ao menor esforço, é:
- Ativar o 2FA no e-mail e no banco.
- Usar um gerenciador de senhas e trocar as senhas repetidas.
- Ligar as atualizações automáticas.
- Fazer um backup 3-2-1 e testar a restauração.
- Usar uma conta padrão no dia a dia.
- Ativar o firewall e revisar os serviços.
- Criptografar o disco do notebook.
Essas sete ações, sozinhas, eliminam a grande maioria dos incidentes que atingem pessoas comuns.
Hardening em servidores: um roteiro
Em um servidor Linux recém-instalado, o roteiro básico é:
sudo apt update && sudo apt upgrade -y     # atualizar tudo
sudo adduser admin01                        # criar usuário comum
sudo usermod -aG sudo admin01               # com direito ao sudo
systemctl list-units --type=service         # revisar serviços ativos
sudo systemctl disable --now servico-inutil # desligar o que não usa
sudo ufw default deny incoming              # política padrão
sudo ufw allow 22/tcp                       # liberar só o necessário
sudo ufw enable
ss -tuln                                    # conferir portas abertas
Em seguida: configurar o SSH com chaves, desativar o login root, instalar o fail2ban, ativar as atualizações automáticas de segurança, definir backups e enviar os logs a um destino central. Em ambientes corporativos, existem referências como os CIS Benchmarks, que trazem listas detalhadas de configurações seguras para cada sistema, e ferramentas de verificação automática (scanners de conformidade).
Equilíbrio: segurança x usabilidade
Segurança máxima é inútil se ninguém consegue trabalhar. Regras excessivamente rígidas levam as pessoas a burlar o sistema: anotar senhas em papel, compartilhar contas, desativar proteções. O objetivo é encontrar o equilíbrio: medidas proporcionais ao risco e ao valor do que se protege, simples de seguir e com apoio de ferramentas (como o gerenciador de senhas e as atualizações automáticas) que reduzem o esforço. Um bom projeto de segurança torna o caminho seguro também o caminho mais fácil.
Um processo contínuo
A segurança não é um produto que se instala, nem um estado que se alcança uma vez: é um processo contínuo. Novas falhas surgem, novos golpes aparecem, pessoas entram e saem, e sistemas mudam.
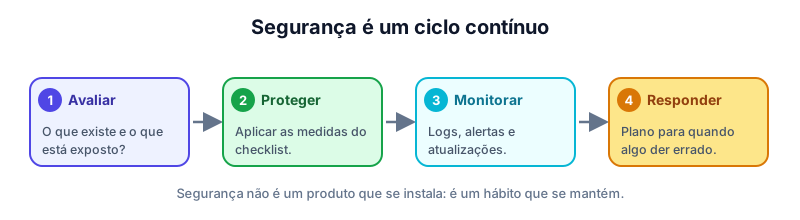
Por isso, o ciclo se repete: avaliar, proteger, monitorar e responder. Agende uma revisão do checklist a cada poucos meses, como quem faz a manutenção do carro, e sempre que houver uma mudança importante, como um novo computador, um novo serviço ou a chegada de um novo membro à equipe.
Aspectos legais e éticos
A segurança também tem uma dimensão legal. No Brasil, a LGPD (Lei Geral de Proteção de Dados) exige que as organizações adotem medidas técnicas e administrativas para proteger os dados pessoais, e prevê comunicação de incidentes e sanções. O Marco Civil da Internet e o Código Penal (com a Lei Carolina Dieckmann, sobre invasão de dispositivos) tratam de responsabilidades e crimes. Do ponto de vista ético, quem aprende técnicas de segurança tem a responsabilidade de usá-las apenas em sistemas próprios ou com autorização expressa: testar a segurança de máquinas alheias sem permissão é crime. No laboratório, as máquinas virtuais existem justamente para você praticar com liberdade e sem risco.
Pratique no laboratório
Faça uma auditoria de segurança em uma VM do laboratório, usando o checklist. No Pinguim Linux:
whoami
id
cat /etc/passwd
ls -l /etc/shadow
systemctl status ssh
ss -tuln
sudo ufw status
ps
ls -l /var/log
No Janelas, no CMD:
whoami
net user
tasklist
netstat -an
net start
Para cada item do checklist, marque como atendido, parcialmente ou não atendido, e escreva uma ação para cada lacuna. Priorize as três mais urgentes. Esse exercício é a síntese de toda a série e um ótimo modelo de relatório para a disciplina.
Resumo
- Hardening é reduzir a superfície de ataque de um sistema, aplicando de forma organizada medidas de segurança.
- A tríade CID (confidencialidade, integridade, disponibilidade) orienta o que protegemos; a defesa em profundidade usa camadas independentes.
- O checklist cobre contas, software, rede e serviços, dados, monitoramento e pessoas.
- Comece pelo que mais rende: 2FA, gerenciador de senhas, atualizações, backup, conta padrão, firewall e criptografia de disco.
- Segurança é um ciclo contínuo (avaliar, proteger, monitorar, responder), equilibrado com a usabilidade e respeitando a LGPD e a ética.
Referências
- CIS. CIS Benchmarks: Secure Configuration Guidelines. Disponível em: https://www.cisecurity.org/cis-benchmarks.
- ABNT. NBR ISO/IEC 27002: Código de prática para controles de segurança da informação. Rio de Janeiro: ABNT, 2013.
- STALLINGS, W. Segurança de Computadores: princípios e práticas. 2. ed. Rio de Janeiro: Elsevier, 2012.
Teste seus conhecimentos
Para refletir
- Quais itens do checklist você já cumpre e quais são as três lacunas mais importantes a corrigir primeiro?
- Como equilibrar segurança e praticidade para que as pessoas realmente sigam as regras?