Início › Artigos › Segurança e Legislação
Criptografia, hash e HTTPS: como os dados são protegidos
Entenda a criptografia simétrica e assimétrica, o hash e como HTTPS, SSH e a criptografia de disco protegem dados em trânsito e em repouso, com exemplos práticos.
Cada vez que você abre o site do banco, envia uma mensagem por aplicativo ou guarda um arquivo na nuvem, um conjunto de técnicas matemáticas protege silenciosamente suas informações. Essas técnicas se chamam criptografia, e são a base de praticamente tudo o que há de seguro no mundo digital: o cadeado do navegador, a senha guardada no servidor, a conexão remota segura e o disco protegido contra roubo.
Neste artigo você vai entender, sem fórmulas, as três ideias centrais: a criptografia simétrica, a assimétrica e o hash. Depois, verá como elas se combinam no HTTPS e em outras proteções do dia a dia. Entender isso ajuda a tomar decisões melhores e a desconfiar das promessas de "segurança" que não se sustentam.
O que é criptografia
Criptografar é transformar uma informação legível (o texto claro) em uma forma ininteligível (o texto cifrado) usando um algoritmo e uma chave. Para voltar ao original, é preciso decifrar, e isso só é possível para quem tem a chave certa. A ideia é antiga: os romanos usavam a cifra de César, que deslocava cada letra do alfabeto um número fixo de posições. Hoje, os algoritmos são tão sofisticados que, com chaves adequadas, quebrá-los por força bruta levaria mais tempo que a idade do universo.
Um princípio importante, o de Kerckhoffs, estabelece que a segurança de um sistema deve depender apenas do sigilo da chave, e não do segredo do algoritmo. Por isso, os algoritmos usados são públicos e amplamente analisados por especialistas. Um algoritmo "secreto, criado pela nossa empresa" costuma ser sinal de problema, e não de segurança.
Criptografia simétrica
Na criptografia simétrica, a mesma chave cifra e decifra. É como um cadeado com uma única chave: quem a tem, tranca e destranca.
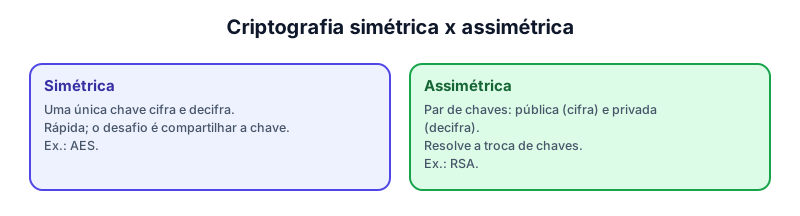
- Vantagem: é muito rápida, ideal para cifrar grandes volumes de dados, como um disco inteiro ou uma videochamada.
- Desafio: como combinar a chave com o outro lado sem que alguém a intercepte? Se você a enviar pela mesma rede, quem espiona também a obtém.
- Exemplo: o AES (Advanced Encryption Standard), o padrão mais usado hoje, com chaves de 128 ou 256 bits.
Criptografia assimétrica
A criptografia assimétrica resolve o problema da troca de chaves usando um par de chaves matematicamente ligadas:
- A chave pública pode ser divulgada a todos, e serve para cifrar (ou verificar uma assinatura).
- A chave privada fica apenas com o dono, e serve para decifrar (ou assinar).
Imagine uma caixa de correio com a abertura aberta a todos: qualquer um pode colocar uma carta (usar a chave pública), mas só o dono, com a chave, consegue retirar e ler (usar a privada). Assim, não é necessário combinar um segredo antes. O exemplo clássico é o RSA, e variantes modernas usam curvas elípticas.
A desvantagem é a velocidade: a criptografia assimétrica é bem mais lenta que a simétrica. Por isso, os sistemas reais usam as duas em conjunto: a assimétrica serve para combinar uma chave de forma segura, e a simétrica, para cifrar os dados com rapidez. É exatamente o que acontece no HTTPS.
Hash: uma impressão digital dos dados
O hash é diferente: ele não serve para esconder dados e voltar ao original, e sim para resumir. Uma função de hash recebe dados de qualquer tamanho e produz um resultado de tamanho fixo, o "resumo".
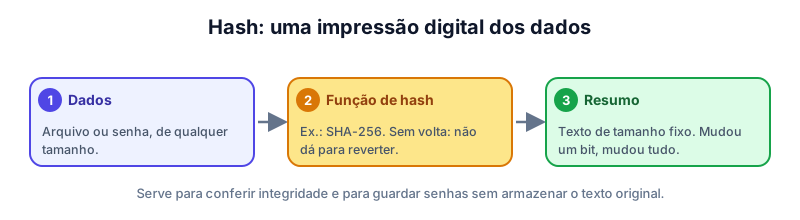
As propriedades essenciais são:
- Determinismo: a mesma entrada sempre gera o mesmo hash.
- Sem volta: a partir do hash, não se consegue recuperar o original.
- Efeito avalanche: mudar um único caractere da entrada muda o hash por completo.
- Resistência a colisões: é praticamente impossível encontrar duas entradas diferentes com o mesmo hash.
Exemplos de algoritmos: SHA-256 (seguro e muito usado) e SHA-512. Os antigos MD5 e SHA-1 já têm falhas conhecidas e não devem ser usados para segurança. Os usos mais comuns são:
- Guardar senhas: o sistema guarda o hash, e não a senha, como vimos no artigo sobre senhas.
- Verificar a integridade: ao baixar um instalador, você compara o hash publicado com o do arquivo baixado. Se forem diferentes, o arquivo foi corrompido ou alterado.
- Identificar arquivos e detectar duplicatas.
Em sistemas, é simples calcular: no Linux, sha256sum arquivo.iso; no Windows, certutil -hashfile arquivo.iso SHA256.
Assinatura digital
A assinatura digital combina hash e criptografia assimétrica para provar duas coisas: quem criou o documento (autenticidade) e que ele não foi alterado (integridade). O autor calcula o hash do documento e o cifra com sua chave privada; qualquer pessoa pode verificar com a chave pública correspondente. É a base dos certificados digitais, da assinatura de programas e dos documentos assinados eletronicamente com validade jurídica, como os feitos com certificados ICP-Brasil.
HTTPS: tudo junto em ação
Quando você acessa um site com https:// e o cadeado aparece no navegador, o protocolo TLS combina essas ideias:
- O navegador pede ao site seu certificado digital, que contém a chave pública e é assinado por uma autoridade certificadora confiável.
- O navegador verifica a assinatura e confirma que o certificado é válido e pertence àquele endereço.
- Com a criptografia assimétrica, os dois combinam uma chave de sessão secreta.
- Daí em diante, todo o tráfego é cifrado com a criptografia simétrica (rápida), usando essa chave.
O resultado: ninguém no caminho, nem o Wi-Fi do café, nem o provedor, consegue ler ou alterar os dados que você troca com o site. Já o antigo HTTP, sem o "S", trafega tudo em texto legível, incluindo senhas digitadas em formulários.
Onde a criptografia protege você
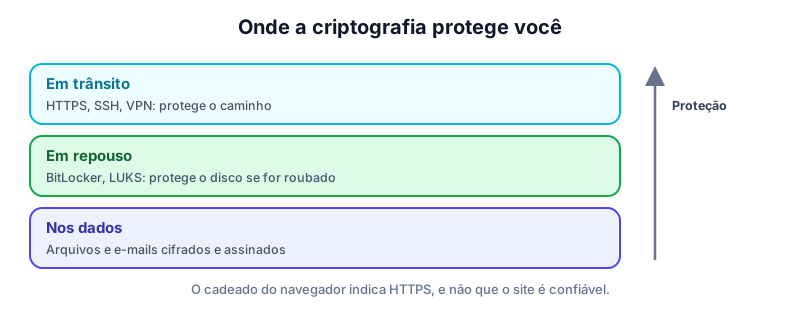
- Em trânsito: HTTPS, SSH (acesso remoto seguro), VPN e Wi-Fi com WPA2 ou WPA3 protegem os dados enquanto viajam pela rede.
- Em repouso: a criptografia de disco, como o BitLocker no Windows e o LUKS no Linux, protege os dados guardados. Se o notebook for roubado, quem o conecta em outra máquina só vê dados ininteligíveis.
- Nos próprios dados: arquivos e e-mails cifrados e assinados, para proteção de ponta a ponta.
Os aplicativos de mensagem com criptografia de ponta a ponta garantem que apenas os participantes da conversa leiam o conteúdo, e nem a empresa que opera o serviço tem acesso.
Mitos e cuidados
- "Criptografia é inquebrável." Os algoritmos modernos são fortes, mas as falhas costumam estar em outro lugar: senha fraca, chave mal guardada, programa desatualizado ou o próprio usuário enganado.
- "Se tem criptografia, estou seguro." Cifrar um disco não protege se o computador estiver ligado e desbloqueado ou se um programa malicioso estiver rodando.
- "Inventei meu algoritmo." Nunca invente a sua própria criptografia: use as bibliotecas e os padrões públicos e revisados.
- Perder a chave significa perder os dados: sem a chave ou a senha de recuperação, nem o fabricante consegue abrir um disco cifrado. Guarde as chaves de recuperação em local seguro.
Pratique no laboratório
O simulador não inclui um comando de hash, então o laboratório aqui é de observação. No Pinguim Linux, veja como a proteção de dados aparece no sistema de arquivos:
ls -l /etc/passwd /etc/shadow
cat /etc/passwd
sudo cat /etc/shadow
curl http://localhost
O arquivo /etc/shadow guarda os hashes das senhas e, por isso, é legível apenas pelo administrador. Compare as permissões com as de /etc/passwd. Depois, em um Linux real (fora do laboratório), rode echo "Etecanos" > a.txt, echo "etecanos" > b.txt e sha256sum a.txt b.txt para ver o efeito avalanche: só a primeira letra muda, mas os hashes são totalmente diferentes. No Windows, o equivalente é certutil -hashfile a.txt SHA256.
Resumo
- Criptografar é transformar dados legíveis em ilegíveis com um algoritmo público e uma chave secreta.
- A simétrica usa uma só chave (rápida, mas exige compartilhá-la, como no AES); a assimétrica usa um par público e privado (resolve a troca de chaves, como no RSA).
- O hash gera um resumo de tamanho fixo e sem volta: serve para guardar senhas e checar a integridade.
- A assinatura digital prova autoria e integridade; o HTTPS combina certificado, criptografia assimétrica e simétrica.
- O cadeado indica conexão cifrada, e não que o site é confiável; guarde bem as chaves de recuperação.
Referências
- STALLINGS, W. Criptografia e Segurança de Redes: princípios e práticas. 6. ed. São Paulo: Pearson, 2015.
- KUROSE, J. F.; ROSS, K. W. Redes de Computadores e a Internet. 6. ed. São Paulo: Pearson, 2013.
- Mozilla. Web security: Transport Layer Security (TLS). MDN Web Docs. Disponível em: https://developer.mozilla.org/docs/Web/Security/Transport_Layer_Security.
Teste seus conhecimentos
Para refletir
- Por que guardar apenas o hash da senha é melhor do que guardar a senha cifrada?
- Quais são os riscos de perder a chave de recuperação de um disco criptografado?