Início › Artigos › Segurança e Legislação
Malware: vírus, trojans, ransomware e como se defender
Conheça os tipos de malware (vírus, worms, trojans, ransomware, spyware), como chegam ao computador, sinais de infecção e a defesa em camadas com backup.
Em 2017, um programa chamado WannaCry se espalhou por mais de cem países em poucas horas, sequestrando os arquivos de hospitais, empresas e órgãos públicos e exigindo pagamento para devolvê-los. O ataque explorava uma falha para a qual já existia correção, mas que muitos computadores ainda não haviam recebido. O episódio mostrou duas verdades: o malware é uma ameaça real e prática, e a maior parte da defesa depende de hábitos simples, como manter o sistema atualizado.
Neste artigo você vai conhecer os principais tipos de malware, como eles chegam, que sinais denunciam uma infecção e, principalmente, como montar uma defesa em camadas que funciona mesmo quando uma camada falha.
O que é malware
Malware (de malicious software, software malicioso) é qualquer programa criado para causar dano, roubar informações ou obter acesso indevido a um sistema. Também é chamado de código malicioso. O termo "vírus" é usado popularmente para tudo, mas é apenas um dos tipos. Conhecer as diferenças ajuda a entender o que cada um faz e como se proteger.
Os principais tipos
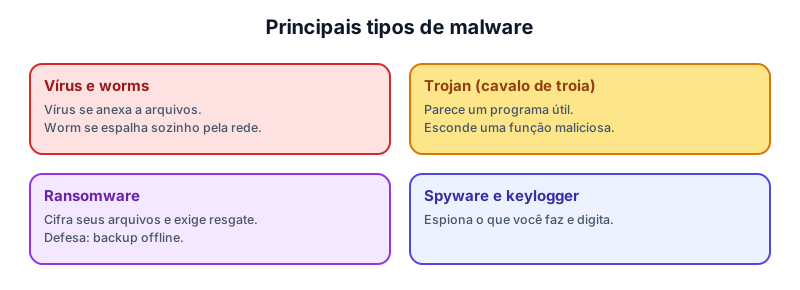
Vírus e worms
O vírus se anexa a outros arquivos ou programas e só se espalha quando alguém executa o arquivo infectado, assim como um vírus biológico precisa de um hospedeiro. O worm (verme) é mais perigoso em redes: ele se replica sozinho, explorando falhas de segurança para passar de uma máquina a outra, sem precisar de nenhuma ação do usuário. O WannaCry combinava as duas coisas: um worm que levava um ransomware.
Trojan (cavalo de troia)
Assim como na lenda grega, o trojan se apresenta como algo útil ou desejável, como um jogo, um programa "crackeado", uma atualização ou um documento, mas esconde uma função maliciosa. Ele não se replica sozinho: depende de você instalá-lo voluntariamente. É a categoria mais ligada ao uso de software pirata e de fontes não oficiais.
Ransomware
O ransomware cifra os arquivos da vítima (ou trava o sistema) e exige um resgate, geralmente em criptomoeda, para fornecer a chave. Os ataques modernos também roubam os dados antes de cifrar, ameaçando divulgá-los (dupla extorsão). Pagar não garante a recuperação e financia novos ataques. A defesa mais eficaz é o backup offline, assunto de outro artigo.
Spyware, keylogger e stalkerware
O spyware espiona o que você faz e envia as informações ao atacante. O keylogger registra tudo o que é digitado, incluindo senhas. O stalkerware é instalado por alguém próximo para vigiar o celular da vítima.
Outros tipos
- Adware: exibe propaganda indesejada, às vezes com programas empacotados em instaladores (como o "programa extra" que o laboratório ensina a desmarcar).
- Botnet: conjunto de máquinas infectadas, controladas à distância para disparar ataques ou spam, muitas vezes sem que o dono saiba.
- Rootkit: esconde a presença do malware, atuando em níveis profundos do sistema.
- Cryptojacking: usa o seu processador para minerar criptomoedas, deixando a máquina lenta e quente.
- Backdoor: deixa uma "porta dos fundos" aberta para o atacante voltar depois.
Como o malware chega
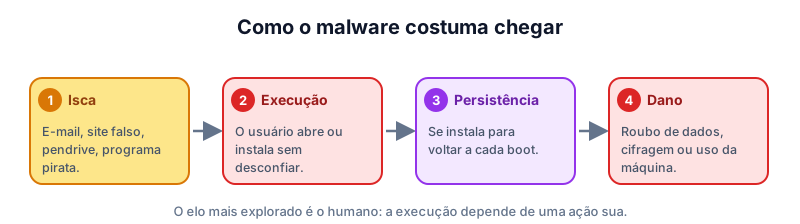
As portas de entrada mais comuns são:
- E-mails e mensagens com anexos ou links maliciosos (phishing).
- Programas piratas, "crackeados" e geradores de chave, grandes distribuidores de trojans.
- Sites falsos e propagandas maliciosas que induzem ao download.
- Pendrives e mídias de origem desconhecida.
- Falhas não corrigidas no sistema e nos programas, exploradas por worms.
- Aplicativos de lojas não oficiais e extensões de navegador duvidosas.
- Redes Wi-Fi públicas inseguras e dispositivos mal configurados.
Repare que quase todos dependem de uma ação humana: abrir, clicar, instalar. Por isso, o elo mais explorado é a pessoa, e o conhecimento é uma das melhores defesas.
Sinais de infecção
Nem sempre o malware se denuncia, mas alguns sinais merecem atenção:
- O computador fica muito lento, esquenta ou a ventoinha trabalha sem parar sem motivo.
- Aparecem programas desconhecidos ou janelas de propaganda por todo lado.
- O navegador muda de página inicial, de mecanismo de busca ou ganha extensões que você não instalou.
- Arquivos somem, mudam de extensão ou ficam ilegíveis.
- O antivírus é desativado sem a sua ação.
- Contas enviam mensagens que você não escreveu.
- Há conexões de rede estranhas ou muito tráfego sem uso aparente.
Esses sinais podem ter outras causas, mas, se vários aparecerem juntos, é hora de investigar. No Windows, o tasklist e o netstat -ano ajudam a ver processos e conexões suspeitas; no Linux, o ps, o top e o ss.
Defesa em camadas
Nenhuma proteção é perfeita, e por isso se usam várias camadas, de modo que o que uma deixa passar, outra pega:
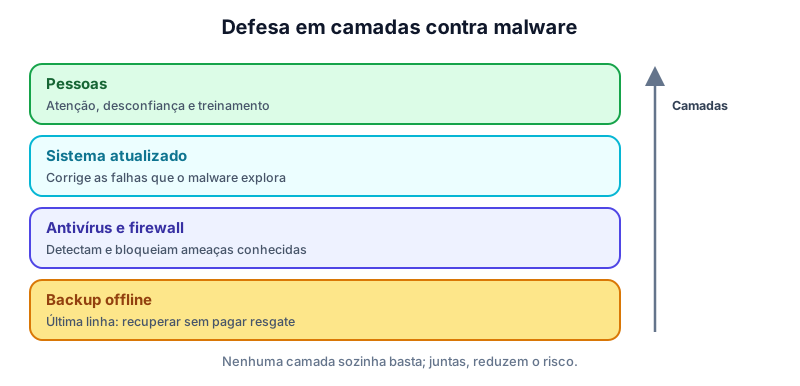
- Pessoas: a primeira camada. Desconfie de mensagens inesperadas, de ofertas boas demais e de pedidos urgentes. Pense antes de clicar.
- Sistema e programas atualizados: as atualizações corrigem as falhas que os worms e os ataques exploram. Ative as atualizações automáticas.
- Antivírus e firewall: o antivírus detecta ameaças conhecidas por assinaturas e por comportamento; o Windows já inclui o Microsoft Defender, que é adequado para a maioria dos usuários. Combine com o firewall.
- Menor privilégio: use uma conta padrão, para que um malware executado não herde poderes de administrador.
- Backup offline e testado: é a última linha. Se tudo falhar, você restaura os dados sem pagar resgate.
Boas práticas no dia a dia
- Instale programas apenas de fontes oficiais (lojas e sites dos fabricantes) e evite software pirata.
- Desmarque os extras nos instaladores e leia cada tela.
- Confira a extensão dos arquivos: um "documento.pdf.exe" é um programa. Deixe visíveis as extensões.
- Não conecte pendrives desconhecidos.
- Desative a execução automática de mídias removíveis.
- Desconfie de macros em documentos do Office recebidos por e-mail, um vetor clássico.
- Use um gerenciador de senhas e a autenticação em dois fatores, para que o roubo de uma senha não seja suficiente.
- Mantenha a navegação segura: atenção ao endereço, ao HTTPS e às extensões.
O que fazer se suspeitar de uma infecção
- Desconecte da rede (cabo ou Wi-Fi) para impedir o vazamento e a propagação.
- Não pague resgate e não apague nada às pressas: evidências ajudam a investigação.
- Rode uma verificação completa com o antivírus e, se possível, uma segunda opinião com outra ferramenta.
- Troque as senhas a partir de outro dispositivo limpo, começando pelo e-mail e pelo banco.
- Restaure de um backup limpo, se houver, ou reinstale o sistema em casos graves.
- Em ambientes de trabalho, avise a equipe de TI imediatamente: quanto mais rápido, menor o dano.
- Aprenda com o caso: descubra como entrou e corrija a causa.
Em infecções profundas, como rootkits, a formatação e a reinstalação completa costumam ser a única forma de ter certeza da limpeza, o que mostra, mais uma vez, o valor de ter os dados guardados em outro lugar.
Malware em outros sistemas
O Linux e o macOS têm menos malware voltado a usuários domésticos, em parte por sua base e por seu modelo de permissões, mas não são imunes: servidores Linux são alvos frequentes (para mineração, botnets e ransomware), e celulares Android podem ser infectados por aplicativos fora das lojas oficiais. A regra do menor privilégio, as atualizações e o cuidado com a origem do software valem em todos os sistemas.
Pratique no laboratório
No laboratório, a prática é de observação e hábito. Na máquina Janelas, ao executar o instalador do Escritório Suite, leia cada tela e desmarque o programa extra ("Barra de Busca Turbo"): é o exercício de reconhecer um instalador que embute adware. Depois, no CMD, rode tasklist e netstat -an e anote o que reconhece. No Pinguim Linux, execute:
ps
top
ss -tuln
ls -l /etc/passwd
whoami
Para cada saída, pergunte: há algo que eu não reconheço? Que processo está escutando em uma porta? Qual conta está executando cada coisa?
Resumo
- Malware é qualquer software malicioso; vírus, worms, trojans, ransomware e spyware são tipos diferentes, com métodos diferentes.
- O malware chega por e-mails, software pirata, sites falsos, pendrives e falhas não corrigidas, quase sempre com a ajuda de uma ação do usuário.
- Sinais: lentidão, programas desconhecidos, arquivos alterados e antivírus desativado.
- A defesa é em camadas: pessoas atentas, sistema atualizado, antivírus e firewall, menor privilégio e backup offline.
- Se houver infecção: desconecte da rede, não pague resgate, verifique, troque as senhas em outro dispositivo e restaure do backup.
Referências
- CERT.br. Cartilha de Segurança para Internet: Códigos maliciosos (malware). Disponível em: https://cartilha.cert.br/.
- STALLINGS, W. Segurança de Computadores: princípios e práticas. 2. ed. Rio de Janeiro: Elsevier, 2012.
- MICROSOFT. Malware and security threat protection. Microsoft Learn. Disponível em: https://learn.microsoft.com/microsoft-365/security/.
Teste seus conhecimentos
Para refletir
- Por que a maioria dos ataques de malware depende de uma ação do usuário? O que isso diz sobre a importância da educação em segurança?
- Em quais camadas de defesa o seu computador está bem protegido hoje, e em quais há lacunas?