Início › Artigos › Segurança e Legislação
Phishing e engenharia social: como não cair em golpes
Aprenda a reconhecer phishing, smishing, vishing e outros golpes de engenharia social: os sinais de uma mensagem suspeita e o que fazer se você já caiu.
O criminoso mais eficiente nem sempre é o que invade um sistema com técnicas sofisticadas. Muitas vezes, é o que convence a vítima a abrir a porta. Por que gastar semanas procurando uma falha em um servidor protegido, quando um e-mail bem escrito pode fazer o próprio funcionário entregar a senha? Esse tipo de ataque, que explora a confiança, a pressa e a curiosidade das pessoas em vez de falhas técnicas, é chamado de engenharia social.
Neste artigo você vai aprender como funciona o phishing, a forma mais comum de engenharia social, quais são as variações (por e-mail, SMS, ligação, QR code), os sinais que denunciam uma mensagem falsa e o que fazer, antes e depois de um incidente. Nenhum software dispensa a atenção humana: este é possivelmente o conteúdo de segurança mais útil do dia a dia.
O que é engenharia social
Engenharia social é o conjunto de técnicas de manipulação psicológica usadas para levar alguém a realizar uma ação ou revelar uma informação confidencial. O atacante se aproveita de emoções e hábitos universais:
- Medo: "sua conta será bloqueada", "há uma dívida em seu nome".
- Urgência: "você tem 1 hora", "última chance".
- Curiosidade: "veja quem visitou seu perfil", "você foi marcado em uma foto".
- Ganância: "você ganhou um prêmio", "oferta exclusiva com 90% de desconto".
- Autoridade: mensagens que parecem vir do chefe, do banco, da polícia ou do suporte técnico.
- Gentileza e confiança: a vontade natural de ajudar um "colega" em apuros.
Esses gatilhos funcionam justamente porque fazem a pessoa agir antes de pensar. Por isso, a defesa mais poderosa é criar o hábito de uma pausa: parar, respirar e verificar antes de agir.
O que é phishing
Phishing (trocadilho com fishing, pescaria) é o golpe em que o atacante envia mensagens que imitam uma empresa ou pessoa legítima para que a vítima clique em um link falso, abra um anexo malicioso ou informe dados, como senhas e números de cartão. A mensagem funciona como a "isca" de uma pescaria.
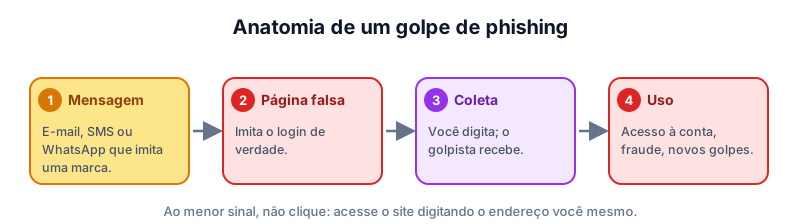
O ciclo típico é este:
- A mensagem: chega um e-mail, SMS ou mensagem de aplicativo que parece vir do banco, de uma loja, dos Correios, da operadora ou até do seu chefe.
- A página falsa: o link leva a um site que copia o visual do original, com o endereço parecido, mas diferente.
- A coleta: você digita o login, a senha, o CPF ou o cartão, e as informações vão direto ao golpista. Alguns sites falsos até repassam o login ao site verdadeiro, para que você nem perceba.
- O uso: o criminoso acessa a conta, faz transferências, aplica golpes nos seus contatos ou vende os dados.
As variações do golpe
- Phishing em massa: mensagens genéricas enviadas a milhões de pessoas, apostando que uma fração vai cair.
- Spear phishing: ataque direcionado, que usa informações reais sobre a vítima (nome, cargo, colegas, compras recentes), tornando a mensagem muito convincente.
- Whaling: spear phishing contra executivos e pessoas com muito poder de decisão.
- Smishing: phishing por SMS ou aplicativos de mensagem ("Seu pacote está retido, pague a taxa").
- Vishing: phishing por voz, ou seja, ligações em que o golpista se passa por funcionário do banco ou da polícia, muitas vezes com um número falsificado.
- Quishing: phishing por QR code malicioso, colado sobre cartazes ou enviado por e-mail.
- Golpe do falso suporte: alguém liga ou aparece na tela dizendo que o computador está infectado e pede acesso remoto ou um pagamento.
- Fraude do CEO (BEC): mensagem falsa de um chefe pedindo uma transferência urgente ou compra de cartões-presente.
- Golpe do "novo número" ou do parente em apuros: uma mensagem de um número desconhecido dizendo ser um filho ou parente que trocou de celular e precisa de dinheiro.
Sinais de uma mensagem suspeita
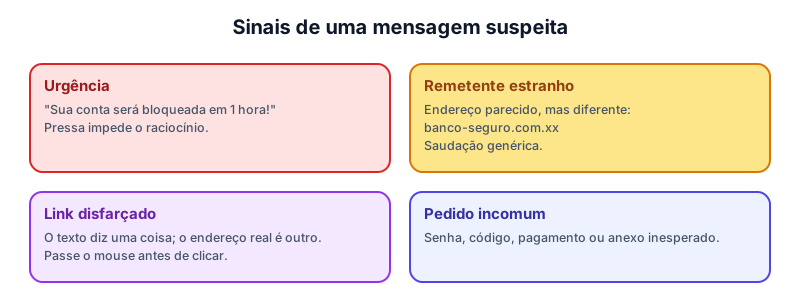
Aprender a reconhecer os sinais é o que faz a diferença:
- Urgência ou ameaça: pressa e medo são os principais gatilhos. Empresas sérias não ameaçam bloquear tudo em uma hora.
- Remetente estranho: o nome exibido pode ser o da empresa, mas o endereço de e-mail real é outro (
atendimento@banco-seguro.xyz). Confira o domínio. - Saudação genérica: "Prezado cliente", sem o seu nome, quando uma empresa de verdade o conhece.
- Link disfarçado: o texto do link mostra um endereço, mas o destino real é outro. Passe o mouse (sem clicar) para ver o endereço verdadeiro na barra inferior; no celular, mantenha o dedo pressionado.
- Erros de português e de formatação, logotipos de baixa qualidade (mas os golpes mais novos, feitos com IA, podem estar perfeitos, então a ausência de erros não prova nada).
- Pedidos incomuns: senhas, códigos de verificação, dados de cartão, instalar um programa ou pagar uma taxa para receber algo.
- Anexos inesperados, principalmente
.zip,.exe,.scr, arquivos do Office com macros ou PDFs que pedem para "habilitar conteúdo". - Ofertas boas demais para serem verdade.
- Endereço do site com variações:
bancodobrasi1.com,paypa1.com(com o número 1),login.banco.exemplo.golpe.com(o domínio real é o último trecho antes da primeira barra, aquigolpe.com).
Para conferir um endereço, leia-o da direita para a esquerda até a primeira barra: o domínio verdadeiro é o trecho final antes dela. Em https://www.banco.com.br.confirmar-dados.net/login, o domínio real é confirmar-dados.net, e não banco.com.br.
O que fazer ao receber algo suspeito
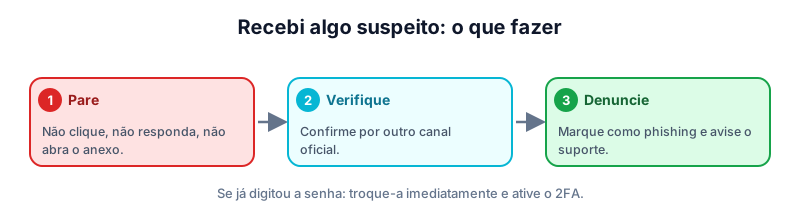
- Pare. Não clique, não responda, não abra o anexo e não ligue para o número informado na mensagem.
- Verifique por outro canal. Abra o aplicativo ou digite você mesmo o endereço oficial do site. Ligue para o telefone que consta no cartão ou no site da empresa, nunca o da mensagem. Se for um pedido do "chefe", confirme por outro meio.
- Denuncie. Marque o e-mail como phishing no seu provedor, avise a equipe de segurança da empresa ou da escola e, se for o caso, comunique a instituição imitada.
- Apague depois de denunciar.
E se eu já caí?
Acontece com todo mundo, inclusive com profissionais experientes. O importante é agir rápido e sem vergonha:
- Se digitou uma senha: troque-a imediatamente (e em qualquer outro lugar onde a mesma seja usada), a partir de um dispositivo confiável, e ative o 2FA.
- Se informou dados de cartão ou fez um pagamento: ligue para o banco ou a operadora do cartão, peça o bloqueio e a contestação.
- Se instalou ou abriu um arquivo: desconecte o dispositivo da rede, faça uma varredura completa com o antivírus e siga os passos do artigo sobre malware.
- Se passou acesso remoto: desligue o computador, desinstale a ferramenta e troque todas as senhas por outro aparelho.
- Avise sua família, equipe e contatos, que podem receber mensagens enviadas em seu nome.
- Registre um boletim de ocorrência se houve prejuízo financeiro, e comunique a empresa envolvida.
- Monitore extratos e contas nas semanas seguintes.
Proteções técnicas que ajudam
Embora a atenção seja a defesa principal, algumas ferramentas reduzem o risco:
- Filtros de spam e de phishing do provedor de e-mail.
- Navegadores com proteção contra sites enganosos, que alertam ao acessar páginas conhecidas como fraudulentas.
- Gerenciadores de senhas: só preenchem o login no site verdadeiro; se ele não sugere a senha, desconfie.
- Autenticação em dois fatores, em especial com chaves de segurança, que resistem ao phishing.
- Atualizações do sistema e do navegador.
- Verificação de links em serviços de análise, antes de abrir um link duvidoso.
Em casa, na escola e no trabalho
Os golpes variam conforme o público: a família recebe falsas cobranças e mensagens de "parente em apuros"; estudantes, ofertas de bolsa e vagas de estágio falsas; empresas, faturas e boletos adulterados e pedidos falsos de executivos. Algumas medidas coletivas fazem muita diferença:
- Criar uma palavra combinada na família, para confirmar pedidos urgentes de dinheiro.
- Estabelecer, na empresa, um processo de duplo controle para pagamentos e mudanças de dados bancários.
- Realizar simulações de phishing e treinamentos periódicos.
- Criar um canal claro para reportar mensagens suspeitas sem medo de punição.
Pratique no laboratório
O laboratório não envia e-mails, então o exercício é de análise. Avalie as três situações a seguir e diga se são golpes, justificando com os sinais:
- Um SMS diz: "Seu CPF foi bloqueado. Regularize em http://receita-federal-cpf.top/regularizar".
- Um e-mail do "suporte da sua escola" pede que você responda com sua senha para "evitar o bloqueio da conta".
- Uma mensagem de um número desconhecido: "Oi mãe, mudei de número, pode me fazer um pix urgente?".
Depois, no CMD da máquina Windows do laboratório, rode nslookup receita-federal-cpf.top e veja a resposta, lembrando que domínios parecidos com os oficiais, porém com final diferente, são um sinal clássico. Treine também a leitura de endereços da direita para a esquerda.
Resumo
- Engenharia social manipula emoções (medo, urgência, curiosidade, ganância, autoridade) para fazer a vítima agir sem pensar.
- Phishing usa mensagens que imitam marcas e pessoas para levar a páginas falsas; há variações como spear phishing, smishing, vishing e quishing.
- Sinais: urgência, remetente e domínio estranhos, saudação genérica, link disfarçado, pedido de senha ou código e ofertas boas demais.
- Ao receber algo suspeito: pare, verifique por outro canal e denuncie; nunca use os contatos da mensagem.
- Se caiu: troque senhas, ative o 2FA, avise o banco, desconecte e escaneie o dispositivo e comunique os contatos.
Referências
- CERT.br. Cartilha de Segurança para Internet: Golpes na Internet. Disponível em: https://cartilha.cert.br/.
- MITNICK, K.; SIMON, W. A Arte de Enganar. São Paulo: Pearson, 2003.
- Anti-Phishing Working Group (APWG). Phishing Activity Trends Reports. Disponível em: https://apwg.org/.
Teste seus conhecimentos
Para refletir
- Qual foi o golpe mais convincente que você já viu ou recebeu? Que sinais teriam ajudado a identificá-lo?
- Por que denunciar uma tentativa de golpe, sem medo ou vergonha, ajuda toda a comunidade?