Início › Artigos › Segurança e Legislação
Logs e auditoria: lendo o diário do sistema
Aprenda o que são logs, onde ficam no Windows e no Linux (/var/log), como investigar tentativas de invasão com tail e grep e como a auditoria registra quem fez o quê.
Quando algo dá errado em um computador, a primeira pergunta é sempre: o que aconteceu? Sem registros, a resposta é pura suposição. Por isso, todos os sistemas operacionais mantêm um tipo de diário que anota, linha por linha, o que acontece: quem fez login, qual serviço falhou, que erro um programa gerou, qual comando foi executado com privilégios. Esse diário são os logs.
Neste artigo você vai aprender onde os logs ficam no Windows e no Linux, como lê-los com comandos que já conhece (tail, grep, wc), como identificar sinais de tentativa de invasão e por que a auditoria é uma peça-chave da segurança. Logs são tão importantes que a falta deles é uma das primeiras queixas depois de um incidente: sem registros, não se sabe como o ataque aconteceu, nem se terminou.
O que são logs
Um log (registro) é um arquivo ou banco que guarda eventos em ordem cronológica, cada um com data e hora, origem (qual programa ou serviço), gravidade e uma mensagem. Eles servem a três propósitos:
- Diagnóstico: descobrir por que um serviço não iniciou ou um programa travou.
- Segurança: detectar logins suspeitos, tentativas de invasão e atividades incomuns.
- Auditoria e conformidade: comprovar quem fez o quê, quando e de onde, o que é exigido por normas e pela legislação, como a LGPD, em determinados contextos.
Os níveis de gravidade mais comuns são informação (algo normal aconteceu), aviso (algo que merece atenção), erro (algo falhou) e crítico (falha grave). Ao investigar, costuma-se começar pelos erros e avisos mais recentes.
Onde estão os logs
No Linux
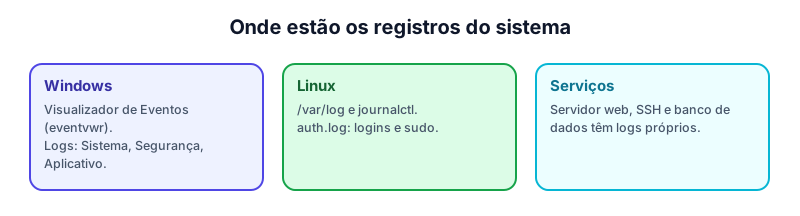
A maioria dos registros fica em /var/log:
| Arquivo | Conteúdo |
|---|---|
syslog (ou messages) | Mensagens gerais do sistema e dos serviços |
auth.log (ou secure) | Logins, uso de sudo e tentativas de autenticação |
kern.log | Mensagens do kernel e de hardware |
apache2/ ou nginx/ | Acessos e erros do servidor web |
dpkg.log ou dnf.log | Instalações e remoções de pacotes |
Nos sistemas com systemd, o journalctl consulta o diário centralizado (por exemplo, journalctl -u ssh mostra os registros do serviço SSH). Quase todos os arquivos em /var/log exigem sudo para leitura, por conterem informações sensíveis.
No Windows
O Visualizador de Eventos (eventvwr no Executar) reúne os registros em categorias:
- Sistema: eventos do sistema e dos drivers (falhas de serviço, desligamentos inesperados).
- Aplicativo: eventos dos programas.
- Segurança: logins bem-sucedidos e falhos, mudança de permissões, uso de privilégios (depende da política de auditoria ativada).
Cada evento tem um ID que ajuda a pesquisar: por exemplo, o 4624 indica um login bem-sucedido, e o 4625, uma tentativa de login que falhou. Quem investiga segurança no Windows aprende a filtrar por esses números.
Lendo logs com comandos
No Linux, os mesmos comandos de texto que você já domina servem para investigar:
ls -l /var/log                        # que logs existem
cat /var/log/syslog                   # lê o log inteiro
tail -n 20 /var/log/syslog            # só as últimas 20 linhas
tail -f /var/log/syslog               # acompanha em tempo real (Ctrl+C sai)
grep -i error /var/log/syslog         # só as linhas com "error"
grep -c "Failed password" /var/log/auth.log   # conta as falhas de login
O tail é o preferido, porque os eventos novos ficam no fim do arquivo. A opção -f (follow) acompanha o log em tempo real, perfeita para ver o efeito de uma ação enquanto ela acontece, como reiniciar um serviço. O grep filtra, e combinar tudo com pipes permite perguntas mais sofisticadas, como grep "Failed" auth.log | wc -l.
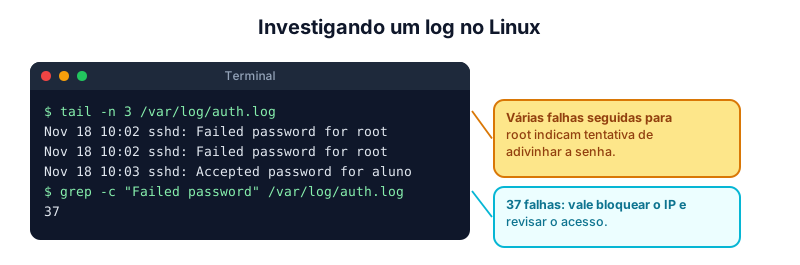
No exemplo da figura, várias falhas seguidas para o usuário root em poucos segundos indicam alguém tentando adivinhar a senha (um ataque de força bruta). A resposta adequada: bloquear o endereço de origem no firewall, impedir o login direto do root, adotar chaves SSH e ativar a limitação de tentativas.
No Windows, o PowerShell consulta os eventos por comando, como Get-EventLog -LogName Security -Newest 20 (ou Get-WinEvent), e o CMD oferece o wevtutil. Para o dia a dia, porém, a interface gráfica do Visualizador de Eventos, com seus filtros, é bastante prática.
O que procurar
Alguns padrões merecem atenção especial em qualquer sistema:
- Muitas falhas de login seguidas, principalmente de um mesmo endereço ou para contas como
root,admineadministrator. - Logins em horários incomuns ou de locais inesperados.
- Novas contas criadas ou mudança de privilégios, sobretudo sem registro de chamado.
- Uso do
sudopor contas que não deveriam ter esse poder. - Serviços que reiniciam repetidamente (podem indicar falha ou exploração).
- Logs apagados ou desativados: um atacante experiente tenta apagar seus rastros.
- Programas instalados sem autorização.
- Aumento súbito de tráfego ou de erros.
Ao ver algo estranho, o procedimento correto é preservar as evidências (copiar os logs para um local seguro antes de alterar qualquer coisa) e só então agir.
Auditoria: quem fez o quê
A auditoria é o processo de registrar e examinar, de forma sistemática, as ações relevantes de um sistema, para responder às perguntas quem, o quê, quando, de onde e com qual resultado. Ela depende de algumas condições:
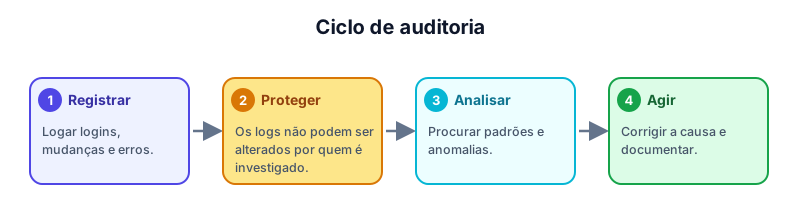
- Registrar os eventos importantes, com horário correto (o sincronismo de relógio com NTP é essencial para cruzar registros de máquinas diferentes).
- Proteger os logs: quem é investigado não pode ser capaz de alterá-los. Em ambientes sérios, os logs são enviados para um servidor central (log server) ou um sistema de monitoramento, onde o administrador da máquina original não consegue editá-los.
- Analisar os registros de forma contínua, com alertas automáticos, e não só depois do problema.
- Agir sobre os achados, corrigindo a causa e documentando.
Para que a auditoria funcione, as contas devem ser individuais: se todos usam o mesmo login "admin", os logs não permitem saber quem executou cada ação. Por isso, esse tema se liga ao dos perfis de usuário e do menor privilégio.
Cuidados com os próprios logs
- Tamanho: logs crescem sem parar e podem encher o disco. O Linux usa o
logrotatepara rotacionar (compactar e descartar os antigos), e o Windows permite definir um tamanho máximo. - Retenção: defina por quanto tempo guardar. Muitas organizações guardam de 6 meses a anos, conforme exigências legais e de segurança.
- Privacidade: logs podem conter dados pessoais (endereços IP, nomes de usuário, páginas acessadas) e exigem cuidado conforme a LGPD: registre o necessário, restrinja o acesso e defina prazos.
- Senhas nos logs: nunca devem ser registradas. Aplicações mal projetadas às vezes gravam senhas digitadas por engano; é um erro grave.
- Equilíbrio: registrar pouco deixa você cego; registrar tudo gera ruído e custo. Escolha o que é relevante.
Roteiro de investigação rápida
Quando um serviço falha ou há suspeita de invasão:
- Verifique o estado do serviço (
systemctl status nome). - Leia as últimas linhas do log relacionado (
tail -n 50). - Filtre por palavras como
error,fail,deniedewarning(grep -i). - Delimite o horário: quando começou? O que mudou antes (atualização, instalação, configuração)?
- Cruze com outros logs (autenticação, firewall, rede).
- Documente o que encontrou e o que fez.
Pratique no laboratório
No Pinguim Linux, explore os registros disponíveis (no simulador, o auth.log pode estar vazio, mas o syslog tem eventos):
ls -l /var/log
cat /var/log/syslog
tail -n 5 /var/log/syslog
grep -i started /var/log/syslog
wc -l /var/log/syslog
sudo systemctl restart ssh
tail -n 5 /var/log/syslog
Compare as saídas antes e depois do reinício do serviço: algo novo apareceu? Em seguida, responda: que evento você gostaria de ver registrado se alguém tentasse invadir esta máquina? Na máquina Janelas, use tasklist e net start e pense em que registros o Windows guardaria sobre essas ações.
Resumo
- Logs registram eventos com data, origem, gravidade e mensagem; servem ao diagnóstico, à segurança e à auditoria.
- No Linux ficam em /var/log (
syslog,auth.log) e nojournalctl; no Windows, no Visualizador de Eventos (Sistema, Aplicativo, Segurança). - Use
tail -n,tail -f,grepewcpara investigar; muitas falhas de login seguidas indicam tentativa de invasão. - A auditoria responde quem, o quê, quando e de onde: exige registrar, proteger os logs, analisar e agir, com contas individuais.
- Cuide do tamanho, da retenção e da privacidade dos logs, e preserve evidências antes de mexer.
Referências
- NEMETH, E. et al. UNIX and Linux System Administration Handbook. 5. ed. Boston: Addison-Wesley, 2017. Disponível em: https://www.admin.com/.
- MICROSOFT. Windows security auditing. Microsoft Learn. Disponível em: https://learn.microsoft.com/windows/security/threat-protection/auditing/security-auditing-overview.
- ABNT. NBR ISO/IEC 27002: Código de prática para controles de segurança da informação. Rio de Janeiro: ABNT, 2013.
Teste seus conhecimentos
Para refletir
- O que um atacante experiente tentaria fazer com os logs de uma máquina invadida, e como proteger os registros contra isso?
- Como equilibrar a necessidade de registrar eventos com a proteção da privacidade dos usuários?